র্যানসমওয়্যার (Ransomware) হলো এক ধরনের ক্ষতিকর সফটওয়্যার বা ট্রোজান ম্যালওয়্যার (Malware), যা কোনো কম্পিউটার, মোবাইল বা নেটওয়ার্ক সিস্টেমের ফাইলগুলোকে এনক্রিপ্ট (লক) করে ফেলে। ফাইল লক করার পর সাইবার অপরাধীরা ব্যবহারকারীর কাছ থেকে মুক্তিপণ বা "Ransom" দাবি করে। মুক্তিপণ সাধারণত ক্রিপ্টোকারেন্সির (যেমন- বিটকয়েন) মাধ্যমে নেওয়া হয়।
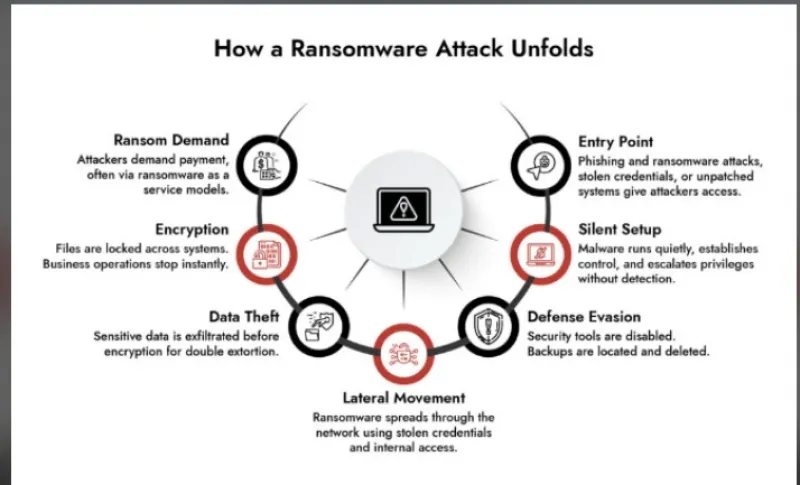
কিভাবে একটি র্যানসমওয়্যার আক্রমণ ঘটে?
- অনুপ্রবেশ (Entry Point)
ফিশিং ইমেইল, ক্ষতিকর ফাইল ডাউনলোড বা অরক্ষিত ওয়েব লিংকের মাধ্যমে ম্যালওয়্যারটি ব্যবহারকারীর ডিভাইসে প্রবেশ করে। - নিশব্দ ইনস্টলেশন (Silent Setup)
ডিভাইসে প্রবেশের পর এটি ব্যাকগ্রাউন্ডে গোপনে সক্রিয় হয় এবং অ্যান্টিভাইরাস বা সিকিউরিটি সিস্টেমকে এড়িয়ে কাজ চালাতে থাকে। - ফাইল এনক্রিপশন (Encryption)
এটি কম্পিউটারের সব প্রয়োজনীয় নথি, ছবি ও ডাটাবেস এনক্রিপ্ট বা লক করে ফেলে, যার ফলে ফাইলগুলো ব্যবহার অনুপযোগী হয়ে পড়ে। - মুক্তিপণ দাবি (Ransom Demand)
সবশেষে স্ক্রিনে একটি নোটিশ বা টেক্সট ফাইল ভেসে ওঠে। এতে বলা হয়, নির্দিষ্ট সময়ের মধ্যে বিটকয়েনের মাধ্যমে টাকা না দিলে সব ডাটা স্থায়ীভাবে মুছে ফেলা হবে।
প্রধান প্রকারভেদ
- ক্রিপ্টো র্যানসমওয়্যার (Crypto Ransomware): ফাইলগুলোকে এনক্রিপ্ট বা লক করে ফেলে, তবে কম্পিউটার চালু থাকে।
- লকার র্যানসমওয়্যার (Locker Ransomware): পুরো অপারেটিং সিস্টেমকেই লক করে দেয়, ফলে কম্পিউটারে লগইন করাই অসম্ভব হয়ে পড়ে।
সুরক্ষার উপায়
- নিয়মিত ব্যাকআপ রাখা: গুরুত্বপূর্ণ ফাইলের একটি কপি এক্সটার্নাল ড্রাইভ বা ক্লাউডে ব্যাকআপ রাখুন।
- সন্দেহজনক লিংকে ক্লিক না করা: অজানা ইমেইল অ্যাタッチমেন্ট বা স্প্যাম লিংকে ক্লিক করা থেকে বিরত থাকুন।
- সফটওয়্যার আপডেট রাখা: অপারেটিং সিস্টেম ও সিকিউরিটি সফটওয়্যার নিয়মিত আপডেট রাখুন।

১
২ মন্তব্য