মোঃ ইমতিয়ার হোসেন
সহকারী শিক্ষক
১৬ সেপ্টেম্বর, ২০২৬ ১২:১১ অপরাহ্ণ
সহকারী শিক্ষক
ধরনঃ সাধারণ শিক্ষা
শ্রেণিঃ দশম
বিষয়ঃ তথ্য ও যোগাযোগ প্রযুক্তি
অধ্যায়ঃ অধ্যায় ২
2FA কী?
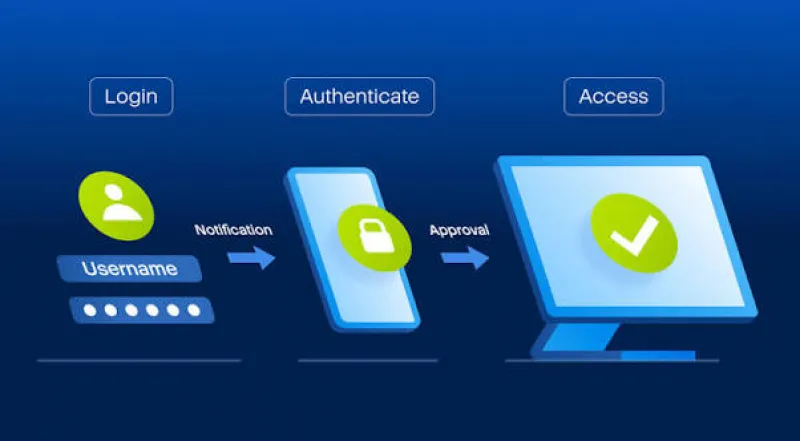
2FA-এর পূর্ণরূপ হলো Two-Factor Authentication। এটি এমন একটি নিরাপত্তা ব্যবস্থা, যেখানে কোনো অ্যাকাউন্টে প্রবেশের সময় শুধু পাসওয়ার্ড নয়, আরও একটি যাচাইকরণ ধাপ প্রয়োজন হয়।
সহজভাবে বলা যায়, আপনার অ্যাকাউন্টের দরজায় যদি পাসওয়ার্ড একটি তালা হয়, তাহলে 2FA হলো তার সঙ্গে যুক্ত আরেকটি অতিরিক্ত তালা।
ধরুন, কেউ কোনোভাবে আপনার পাসওয়ার্ড জেনে গেল। 2FA চালু থাকলে শুধু পাসওয়ার্ড দিয়ে সে সাধারণত অ্যাকাউন্টে ঢুকতে পারবে না। তাকে দ্বিতীয় ধাপের যাচাইকরণও সম্পন্ন করতে হবে।
2FA চালু করার পর সাধারণত অ্যাকাউন্টে লগইন করার সময় দুটি ধাপ থাকে।
প্রথম ধাপ: আপনার ইউজারনেম বা ই-মেইল এবং পাসওয়ার্ড দিতে হবে।
দ্বিতীয় ধাপ: একটি অতিরিক্ত কোড বা অন্য কোনো অনুমোদিত যাচাইকরণ পদ্ধতি ব্যবহার করতে হবে।
এই দ্বিতীয় ধাপটি বিভিন্নভাবে হতে পারে। যেমন—
Authenticator অ্যাপের কোড
SMS-এর মাধ্যমে পাওয়া কোড
Security Key
অনুমোদিত ডিভাইসে Login Approval
কিছু ক্ষেত্রে Passkey বা অন্য নিরাপদ যাচাইকরণ পদ্ধতি
অর্থাৎ, শুধু পাসওয়ার্ড জানলেই যেন অন্য কেউ সহজে আপনার অ্যাকাউন্টে প্রবেশ করতে না পারে—2FA মূলত সেই অতিরিক্ত সুরক্ষা তৈরি করে।
শিক্ষার্থীরা প্রতিদিন ই-মেইল, সামাজিক যোগাযোগমাধ্যম, অনলাইন ক্লাস, ক্লাউড স্টোরেজ এবং বিভিন্ন শিক্ষামূলক প্ল্যাটফর্ম ব্যবহার করে। এসব অ্যাকাউন্টে ব্যক্তিগত তথ্য, ছবি, পড়াশোনার ফাইল এবং গুরুত্বপূর্ণ নথি থাকতে পারে।
কোনো অ্যাকাউন্টের পাসওয়ার্ড চুরি বা ফাঁস হয়ে গেলে সেটি দখলের চেষ্টা করা হতে পারে। 2FA চালু থাকলে অ্যাকাউন্টে অননুমোদিত প্রবেশের বিরুদ্ধে একটি অতিরিক্ত নিরাপত্তা স্তর তৈরি হয়।
ধরুন, রাহাত তার ই-মেইল অ্যাকাউন্টে 2FA চালু করেছে। একদিন অসাবধানতার কারণে তার পাসওয়ার্ড অন্য কারও কাছে চলে গেল।
সেই ব্যক্তি রাহাতের ই-মেইল অ্যাকাউন্টে লগইন করার চেষ্টা করলে পাসওয়ার্ড দেওয়ার পর দ্বিতীয় ধাপের যাচাইকরণ চাইতে পারে। প্রয়োজনীয় দ্বিতীয় ধাপ সম্পন্ন করতে না পারলে শুধু পাসওয়ার্ড জানা থাকার কারণে অ্যাকাউন্টে প্রবেশ করা কঠিন হবে।
এটাই 2FA-এর মূল সুবিধা।
2FA নিরাপত্তা অনেক বাড়াতে পারে, কিন্তু এটিকে শতভাগ ঝুঁকিমুক্ত ব্যবস্থা হিসেবে দেখা উচিত নয়। ব্যবহারকারী যদি প্রতারণামূলক ওয়েবসাইটে নিজের তথ্য দেন বা প্রতারকের কাছে যাচাইকরণ কোড প্রকাশ করেন, তাহলে ঝুঁকি তৈরি হতে পারে।
তাই কোনো ব্যক্তি ফোন, মেসেজ বা ই-মেইলের মাধ্যমে OTP বা Authentication Code চাইলে সেটি কাউকে দেওয়া উচিত নয়।
গুরুত্বপূর্ণ অ্যাকাউন্টে সম্ভব হলে 2FA চালু করুন।
Authentication Code বা OTP কারও সঙ্গে শেয়ার করবেন না।
সন্দেহজনক লিংকে গিয়ে লগইন করবেন না।
Authenticator অ্যাপ ব্যবহার করলে তার ব্যাকআপ বা recovery ব্যবস্থা সম্পর্কে ধারণা রাখুন।
Recovery Code থাকলে তা নিরাপদ জায়গায় সংরক্ষণ করুন।
অ্যাকাউন্টে অস্বাভাবিক Login Alert পেলে দ্রুত ব্যবস্থা নিন।
2FA এবং OTP এক জিনিস নয়।
2FA হলো একটি নিরাপত্তা পদ্ধতি, যেখানে দুটি ধাপে ব্যবহারকারীর পরিচয় যাচাই করা হয়। অন্যদিকে OTP (One-Time Password) হলো একবার ব্যবহারের জন্য তৈরি করা একটি অস্থায়ী কোড, যা 2FA-এর একটি পদ্ধতি হিসেবে ব্যবহার করা যেতে পারে।
অর্থাৎ, OTP হতে পারে 2FA-এর অংশ; কিন্তু 2FA মানেই শুধু OTP নয়।
বর্তমান ডিজিটাল সময়ে অনলাইন অ্যাকাউন্টের নিরাপত্তা অত্যন্ত গুরুত্বপূর্ণ। শক্তিশালী পাসওয়ার্ড ব্যবহারের পাশাপাশি টু-ফ্যাক্টর অথেন্টিকেশন (2FA) চালু করলে অ্যাকাউন্টে অতিরিক্ত নিরাপত্তা স্তর যোগ হয়।
বিশেষ করে শিক্ষার্থীদের ই-মেইল, সামাজিক যোগাযোগমাধ্যম ও অন্যান্য গুরুত্বপূর্ণ অনলাইন অ্যাকাউন্টে 2FA ব্যবহারের অভ্যাস গড়ে তোলা উচিত। তবে 2FA চালু করার পাশাপাশি সন্দেহজনক লিংক এড়িয়ে চলা এবং OTP বা Authentication Code গোপন রাখাও সমান গুরুত্বপূর্ণ।


